Esta guía muestra, paso a paso, cómo se instalaba pfSense Community Edition 2.6.0. La conservamos porque sigue teniendo valor para laboratorios, recuperación de equipos antiguos, reproducción de configuraciones heredadas y documentación histórica de la plataforma.
pfSense CE 2.6.0 fue publicada el 14 de febrero de 2022 y estaba basada en FreeBSD 12.3-STABLE. La documentación oficial de Netgate marca actualmente esa versión como fuera de soporte. Por esa razón, las capturas y pasos siguientes deben entenderse dentro de su contexto histórico, no como el procedimiento recomendado para instalar pfSense hoy.
Si todavía no conoces la plataforma, comienza por nuestra introducción actualizada a pfSense, donde explicamos las diferencias entre pfSense CE y pfSense Plus, VLAN, VPN, Multi-WAN, alta disponibilidad, paquetes y otras funciones.
Qué debemos saber antes de instalar pfSense CE 2.6.0
Para reproducir esta instalación necesitamos un equipo físico o una máquina virtual compatible con arquitectura amd64/x86-64, almacenamiento dedicado y al menos una interfaz de red. Para un firewall convencional WAN/LAN lo habitual es trabajar con dos interfaces físicas o virtuales; con VLAN podemos construir laboratorios utilizando menos NIC, pero eso requiere un diseño de switching adecuado.
Los requisitos que aparecían en muchas guías de la época eran extremadamente bajos. Hoy es más útil interpretar esos valores como mínimos de laboratorio, no como recomendación de producción. La documentación actual de pfSense utiliza como referencia al menos 1 GB de RAM y 8 GB de almacenamiento en hardware genérico, y las necesidades aumentan rápidamente si utilizamos VPN, IDS/IPS, ntopng u otros paquetes.
Antes de iniciar:
- haz copia de cualquier dato del disco de destino: el instalador puede borrarlo completamente;
- identifica correctamente las interfaces WAN y LAN;
- decide si utilizarás BIOS o UEFI según el equipo;
- si es una VM, crea dos interfaces de red claramente diferenciadas;
- si la instalación será temporal para recuperar un entorno antiguo, mantenla en una red controlada hasta actualizarla o migrarla.
No es necesario desactivar C-states ni otras funciones de ahorro energético de forma general. Esa recomendación era frecuente en tutoriales antiguos, pero no constituye una optimización universal. Cualquier ajuste de energía debe justificarse con medidas y un problema concreto.
Descarga histórica de pfSense CE 2.6.0
En 2022 Netgate ofrecía dos imágenes principales para amd64:
- DVD Image (ISO): pensada para DVD y muy cómoda para máquinas virtuales.
- USB Memstick Installer: imagen destinada a escribirse directamente en una memoria USB.
Las capturas siguientes muestran la página de descarga tal como era en la época de pfSense 2.6.0. La página actual de Netgate utiliza un proceso de instalación distinto, por lo que estas pantallas deben conservarse como documentación histórica.
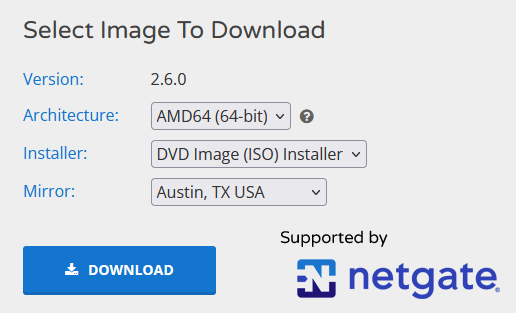
El archivo ISO comprimido utilizado era:
pfSense-CE-2.6.0-RELEASE-amd64.iso.gzEl servidor histórico de Netgate todavía responde para este archivo:
Descargar pfSense CE 2.6.0 ISO histórica desde Netgate
SHA-256 oficial del archivo comprimido:
941a68c7f20c4b635447cceda429a027f816bdb78d54b8252bb87abf1fc22ee3Para USB se ofrecía la imagen Memstick:

pfSense-CE-memstick-2.6.0-RELEASE-amd64.img.gzDescargar la imagen USB histórica de pfSense CE 2.6.0 desde Netgate
SHA-256 oficial del archivo Memstick comprimido:
ba3256631762f5cabc84b74853e28320c9d7c24d986de6f66e932d986bafb866Estos hashes corresponden a los archivos .gz, antes de descomprimirlos.
Preparar una memoria USB
En la publicación original utilizamos Win32 Disk Imager con el archivo .img ya descomprimido. La lógica sigue siendo válida: una imagen de disco debe escribirse al dispositivo USB, no copiarse como un archivo normal dentro de la memoria.

Si vas a reproducir la instalación hoy puedes utilizar una herramienta actual para escribir imágenes, por ejemplo balenaEtcher. Comprueba siempre cuál es el dispositivo de destino, porque el proceso sobrescribe la memoria seleccionada.
Instalación de pfSense CE 2.6.0
1. Arrancar el medio de instalación
Conectamos el USB, DVD o ISO virtual al equipo donde vamos a instalar pfSense y hacemos boot desde ese medio.
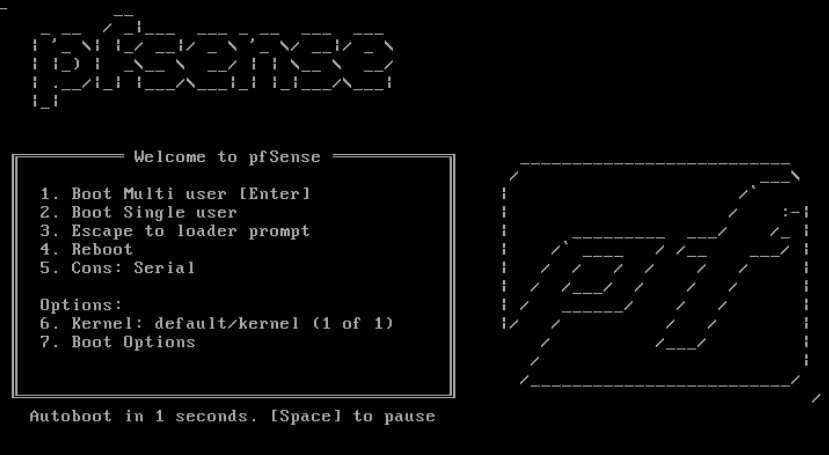
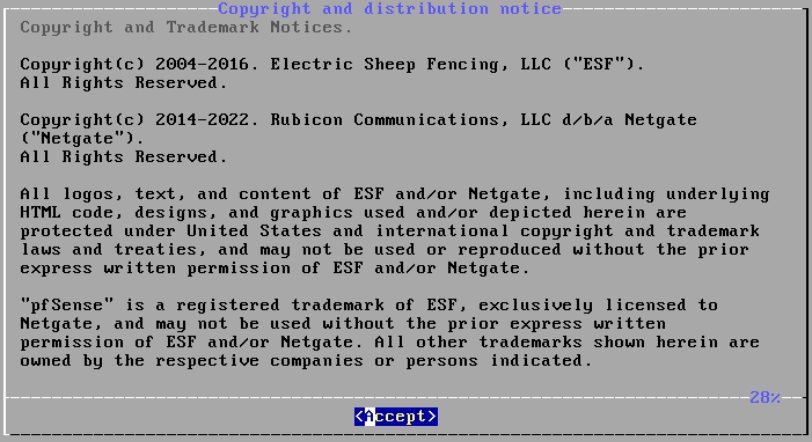
Después de unos segundos aparece la información legal y de copyright.
2. Entrar al instalador
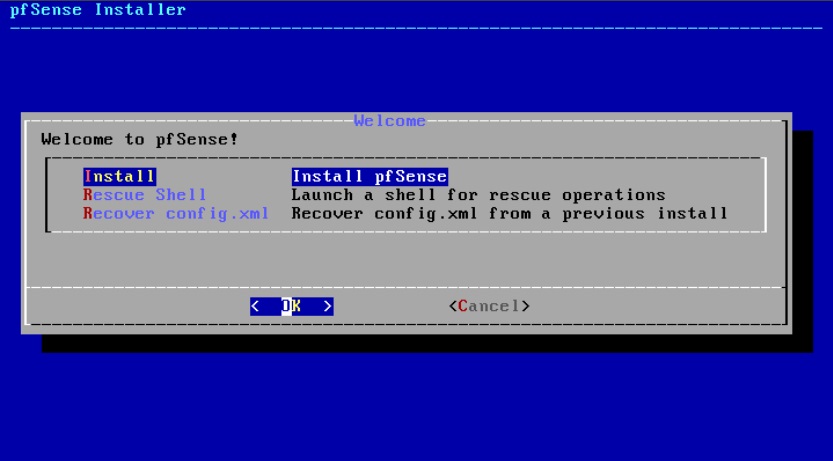
Elegimos Install y continuamos.
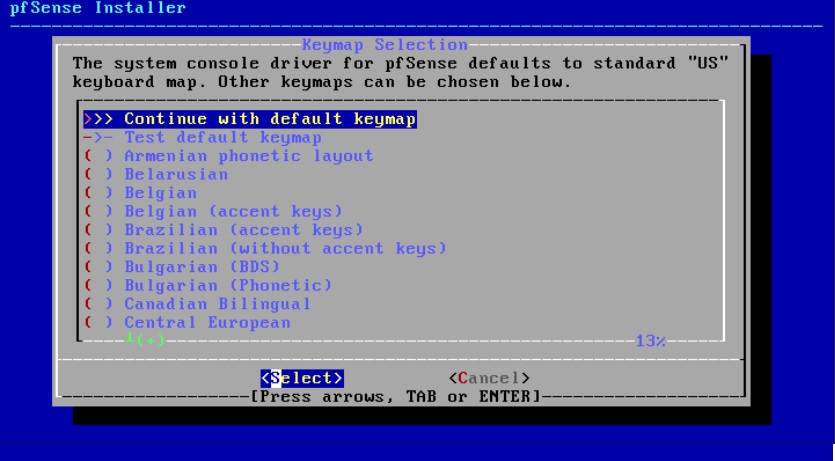
3. Mapa de teclado
4. Particionado
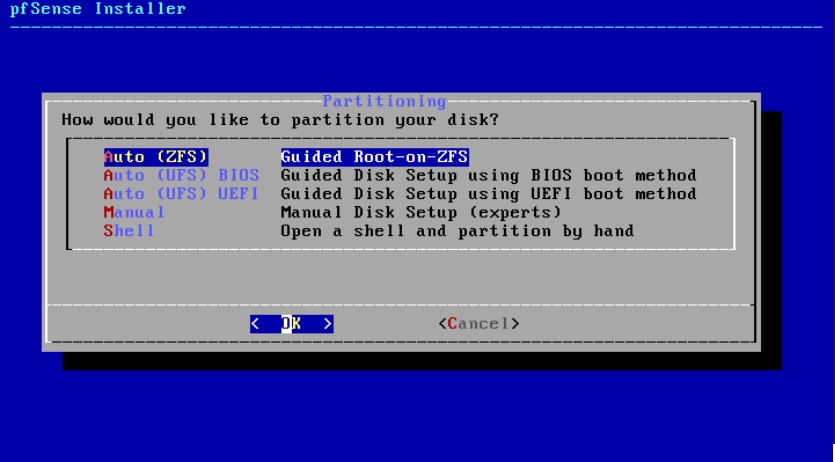
La guía original utilizó Auto (ZFS). ZFS ofrece checksums, snapshots y otras características interesantes, pero la elección depende del hardware y del objetivo del firewall.
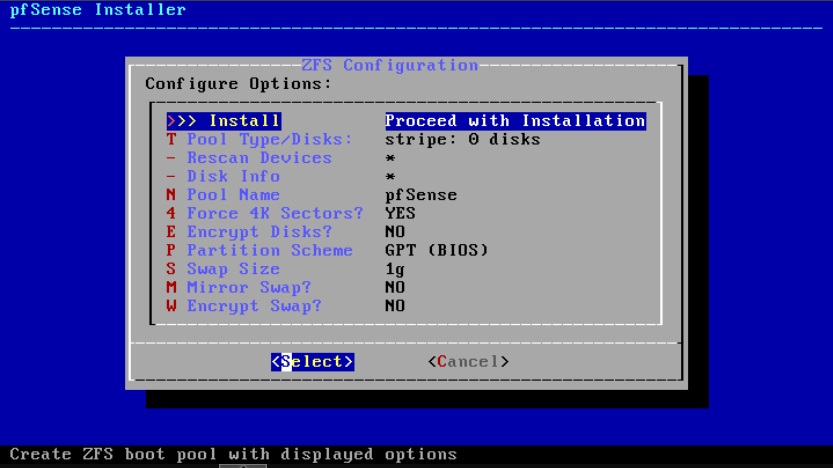
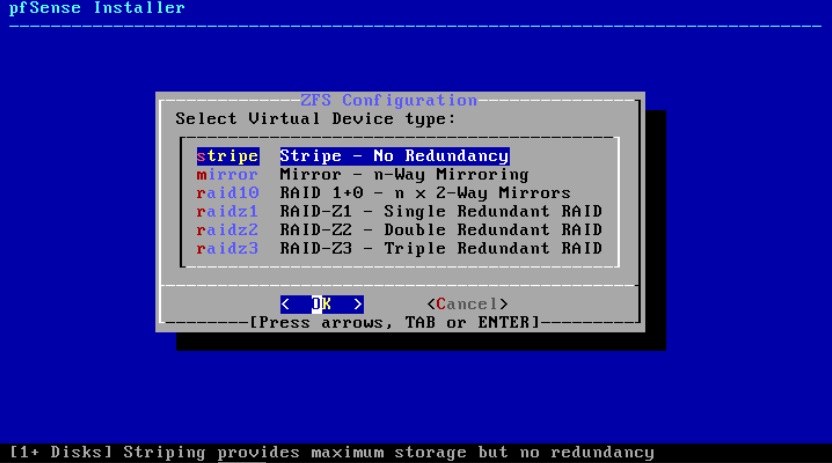
En un firewall con un único disco de laboratorio, el diseño será necesariamente simple. En sistemas con varios discos no debemos seleccionar RAID o mirrors sin entender las implicaciones de capacidad y redundancia.
5. Seleccionar el disco
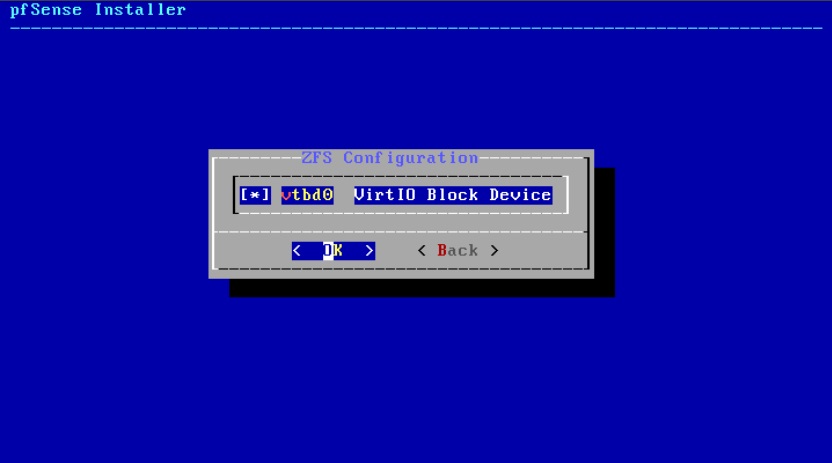
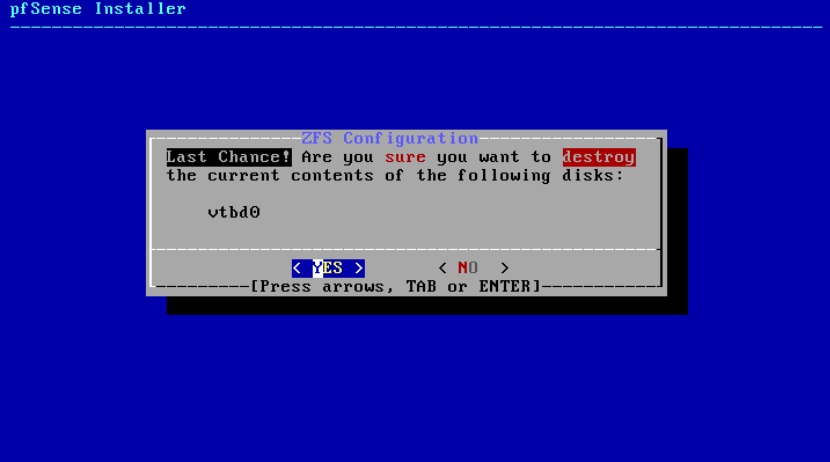
Marcamos el dispositivo correcto con la barra espaciadora. Comprueba modelo y capacidad antes de confirmar: el contenido del disco seleccionado será destruido.
6. Confirmar el borrado
7. Copiar y extraer el sistema
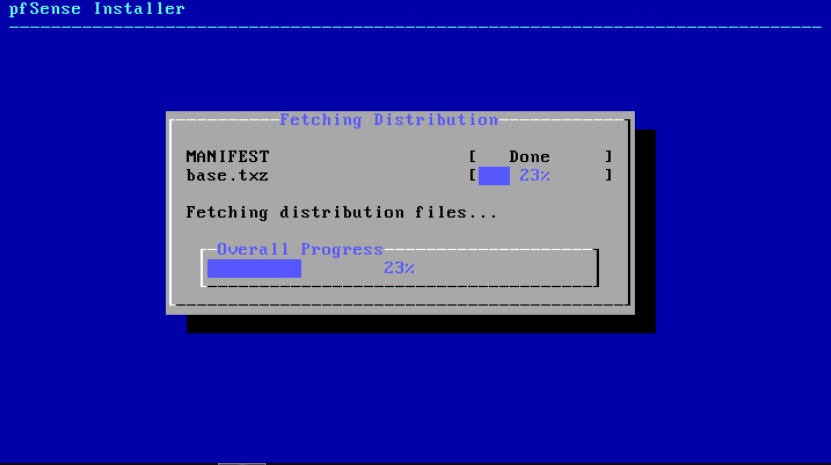
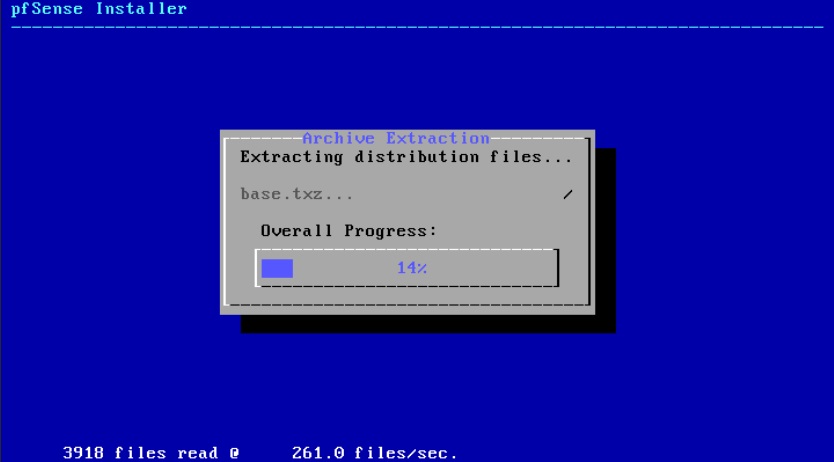
8. Cambios manuales opcionales
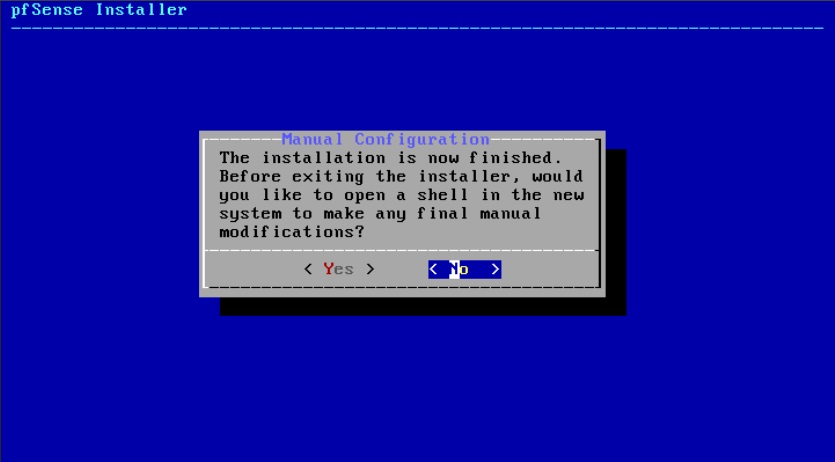
Si no tenemos una razón concreta para modificar archivos manualmente, elegimos continuar sin abrir la shell.
9. Finalizar y reiniciar
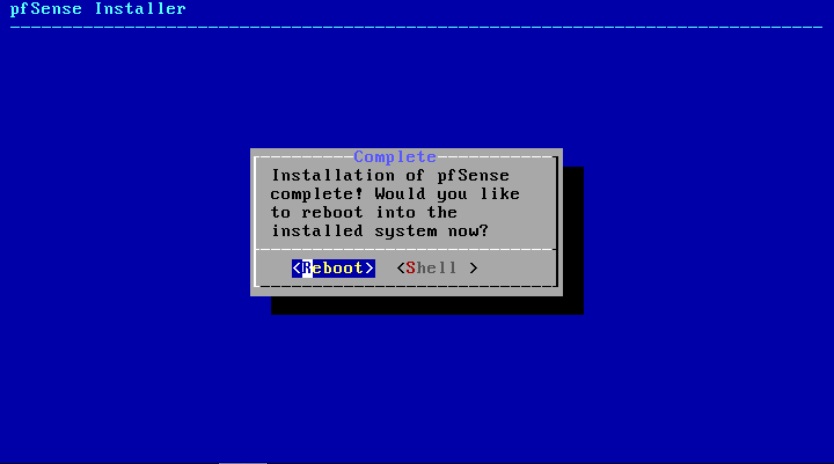
Primer arranque: asignar interfaces
Después del reinicio, pfSense comienza la configuración inicial desde consola.
10. VLAN en consola
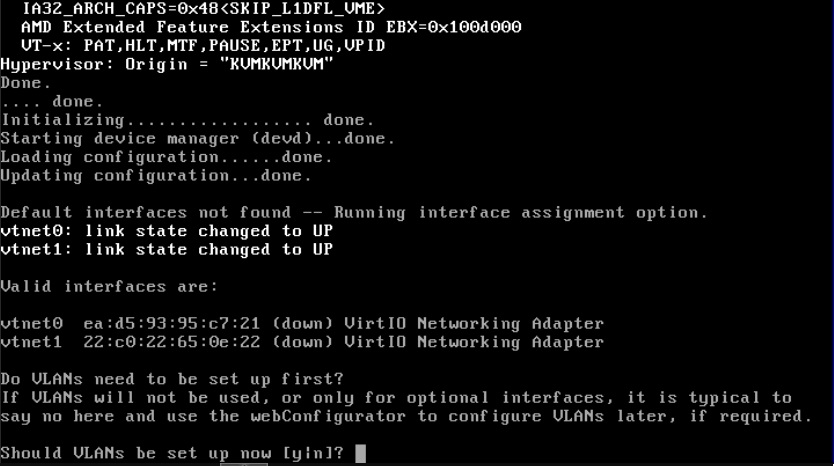
En esta instalación de ejemplo respondimos N porque WAN y LAN utilizaban interfaces separadas. Esto no significa que debamos evitar VLAN: en una topología que dependa de trunking, podemos configurarlas aquí o después desde WebConfigurator.
11. Seleccionar la interfaz WAN
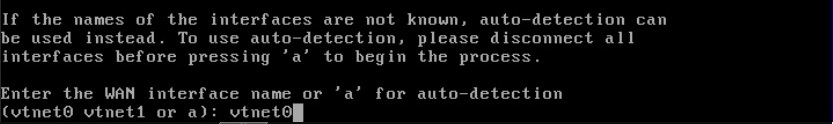
En esta VM aparecían vtnet0 y vtnet1. En hardware real podrían verse nombres como igb0, em0, ix0 u otros, dependiendo del driver.
No debemos asumir que la primera interfaz detectada es siempre WAN. Identifica físicamente o desde el hipervisor qué NIC corresponde a cada red.
12. Seleccionar la interfaz LAN

13. Confirmar las interfaces
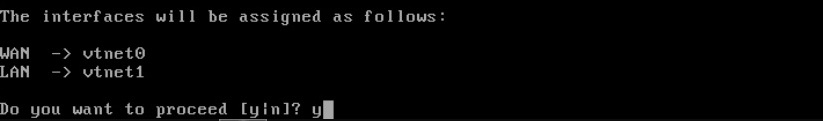
Confirmamos únicamente cuando WAN y LAN estén en las redes correctas. Invertirlas puede dejar la interfaz de administración expuesta hacia el lado equivocado.
Configurar las direcciones IP desde consola
14. Menú principal de pfSense

La opción 2) Set interface(s) IP address permite cambiar las direcciones desde consola.
15. Configurar IPv4 en WAN
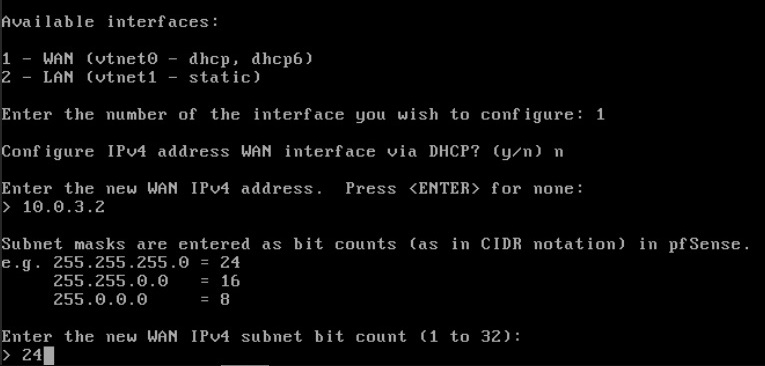
En el ejemplo se utilizó:
WAN: 10.0.3.2/24
Gateway: 10.0.3.1
Son direcciones de laboratorio. No deben copiarse literalmente a otra red. La WAN puede utilizar DHCP, PPPoE o una IP estática según el proveedor y el diseño.
16. Configurar gateway WAN

17. IPv6 y HTTPS
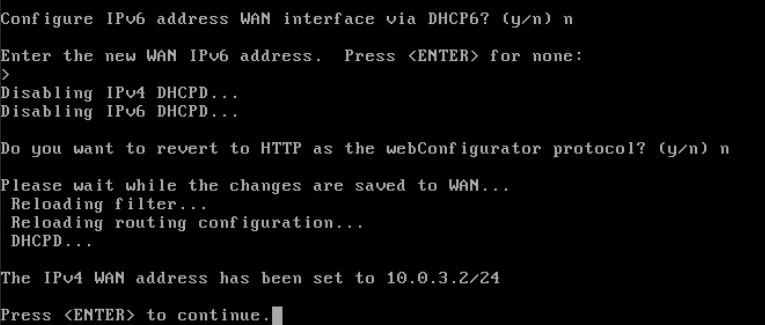
La guía original deshabilitó IPv6 porque aquel laboratorio no lo utilizaba. Esto no debe interpretarse como una recomendación general de desactivar IPv6. Si el ISP entrega conectividad IPv6, pfSense puede configurarla y filtrarla correctamente.
También dejamos WebConfigurator en HTTPS. No hay una razón general para volver a HTTP.
18. Configurar LAN
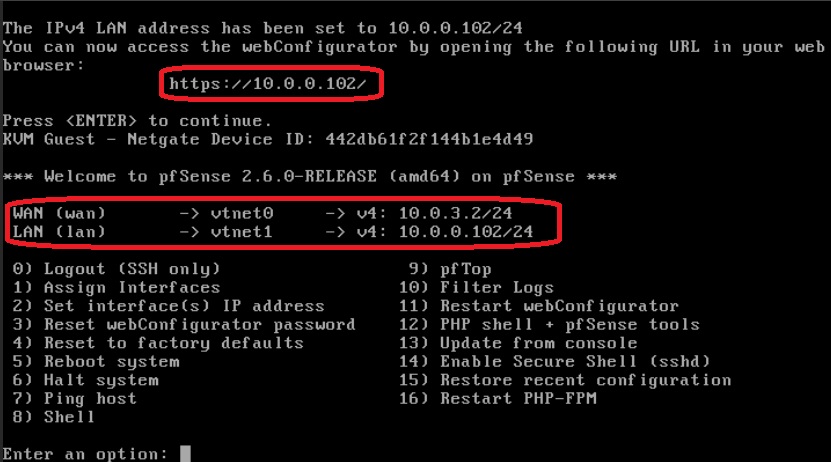
En la instalación histórica se utilizó 10.0.0.102/24. Una LAN convencional puede utilizar cualquier subred privada correctamente planificada. El gateway de la LAN normalmente queda vacío porque pfSense es el router de esa red.
En este ejemplo también se dejó deshabilitado DHCP inicialmente para continuar con una configuración manual. En una instalación común puede ser conveniente habilitar DHCP para que los clientes de la LAN reciban automáticamente dirección, gateway y DNS.
Acceder a WebConfigurator
19. Abrir la dirección LAN desde el navegador

El equipo de administración debe poder llegar a la LAN del firewall. Es preferible realizar esta primera configuración desde una red local controlada, no desde WAN.
20. Certificado autofirmado

En una instalación nueva, el navegador no conoce el certificado autofirmado de pfSense. Antes de crear una excepción, confirma que la IP es realmente la del firewall que acabas de instalar y que estás en la red correcta. No es buena práctica acostumbrarse a ignorar avisos TLS indiscriminadamente.
21. Primer login
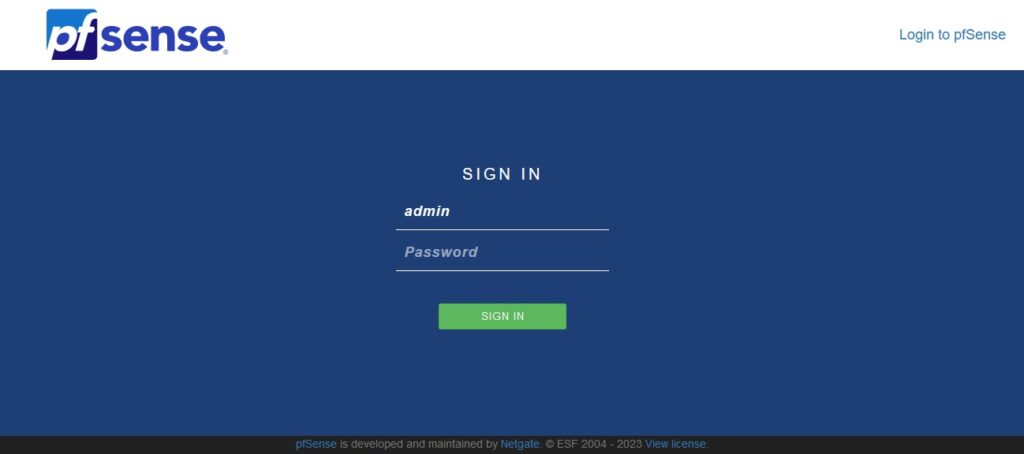
En pfSense CE 2.6.0 las credenciales iniciales predeterminadas eran:
Usuario: admin
Contraseña: pfsense
Debemos cambiar esa contraseña durante el asistente inicial. Un firewall no debe permanecer con las credenciales predeterminadas.
Asistente inicial de WebConfigurator
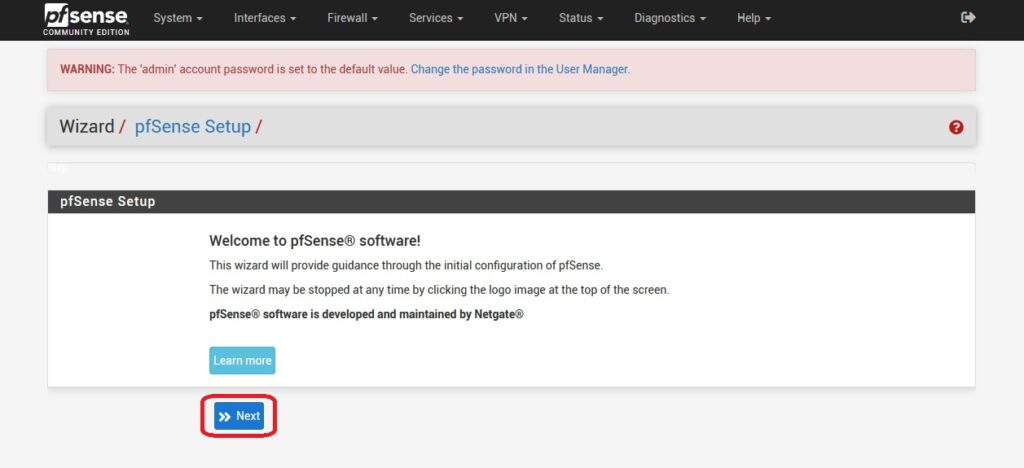
22. Inicio del asistente
23. Información general

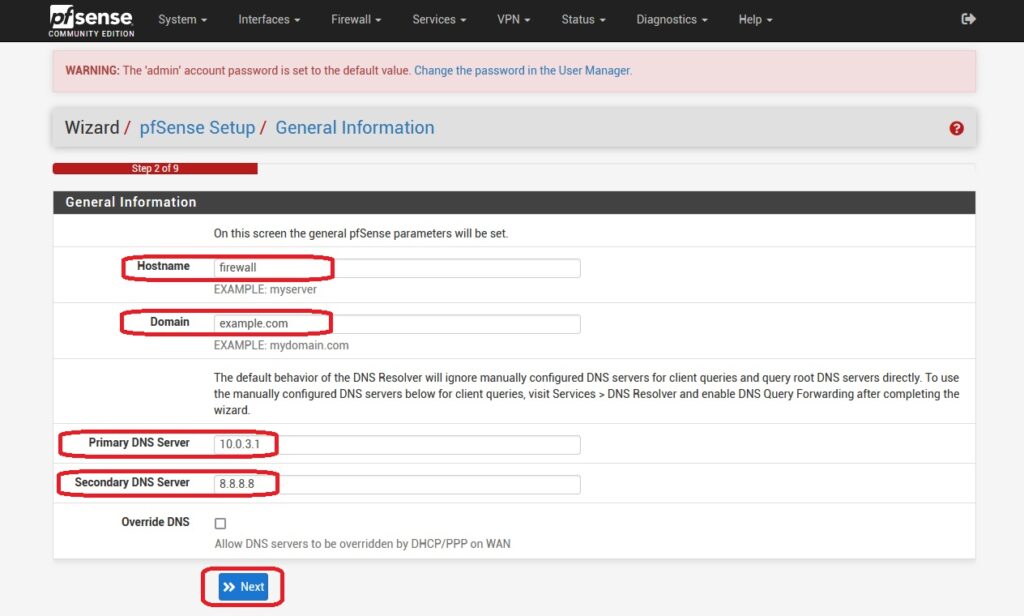
Usa un hostname claro y un dominio coherente con tu red. Los DNS deben ser accesibles incluso durante fallos de WAN si el diseño utiliza Multi-WAN.
24. Hora y NTP
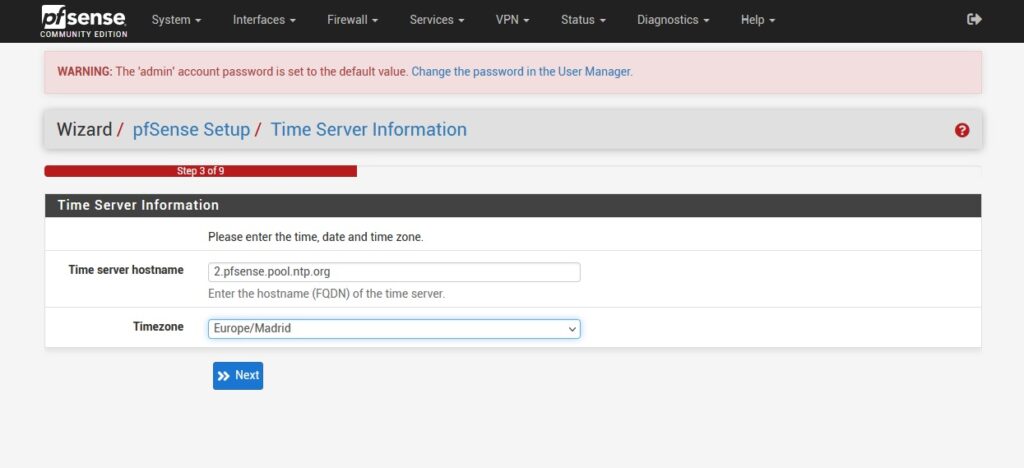
La captura utiliza una zona horaria de ejemplo. Selecciona la correspondiente a la ubicación real del firewall. La hora correcta es esencial para logs, certificados, autenticación y análisis de incidentes.
25. Revisar WAN
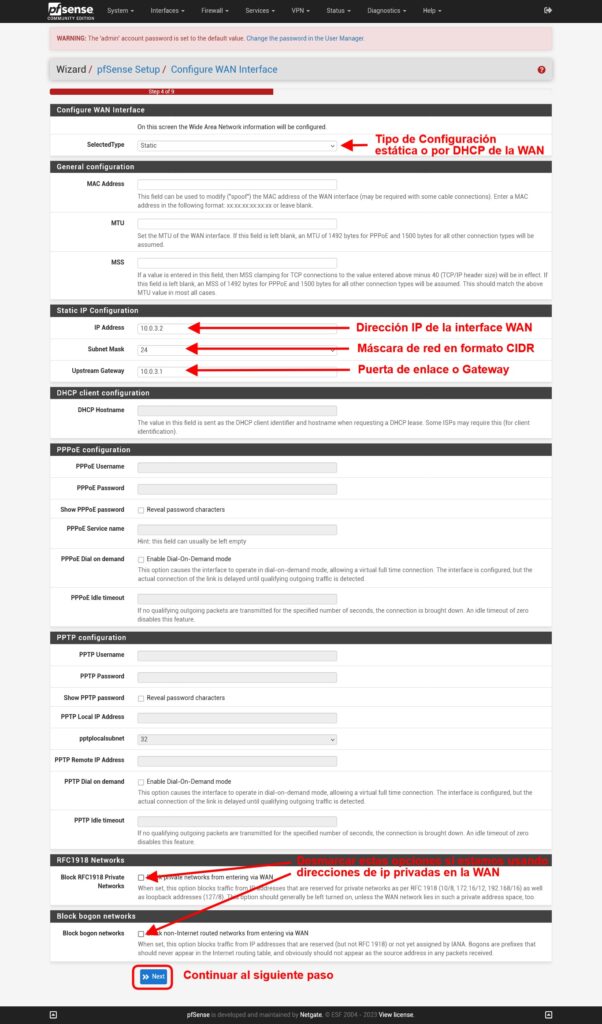
Aquí podemos revisar DHCP, IP estática, PPPoE y parámetros adicionales. Una opción importante es Block private networks and loopback addresses en WAN. Es adecuada cuando WAN recibe una dirección pública, pero en laboratorios o cuando pfSense está detrás de otro router y la WAN es privada puede bloquear tráfico necesario.
26. Revisar LAN
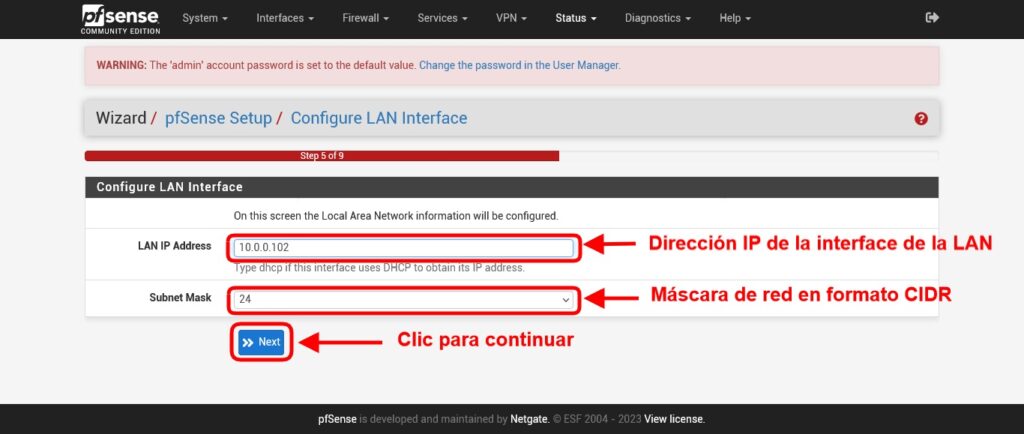
Si cambiamos aquí la subred LAN, la sesión puede perder conectividad y tendremos que volver a entrar utilizando la nueva dirección.
27. Cambiar la contraseña administrativa
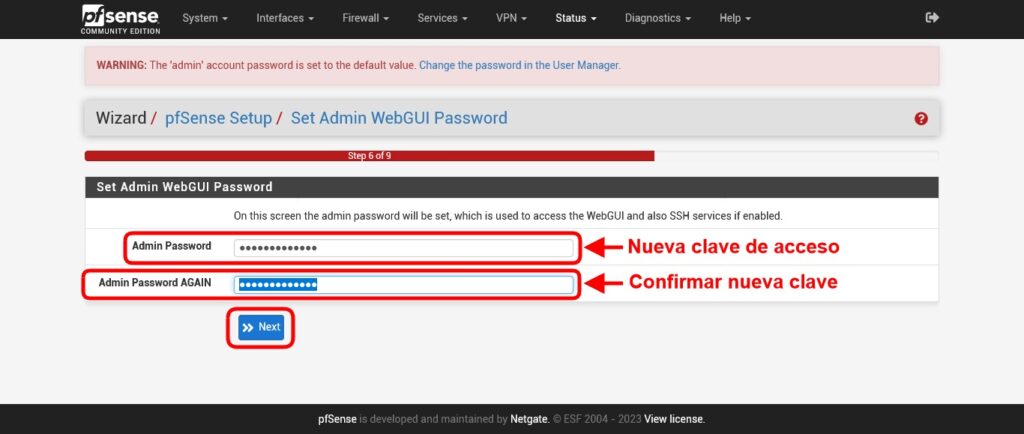
Utiliza una contraseña larga, única y almacenada en un gestor de contraseñas. En versiones y despliegues que lo permitan, añade también autenticación multifactor para cuentas administrativas.
28. Aplicar y recargar la configuración
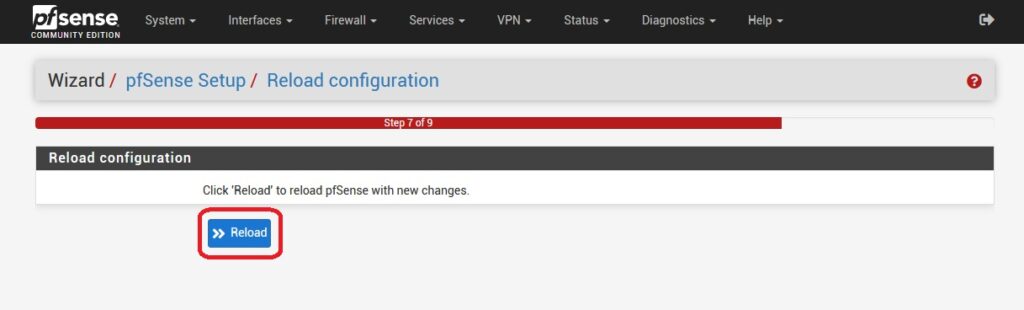

29. Información legal
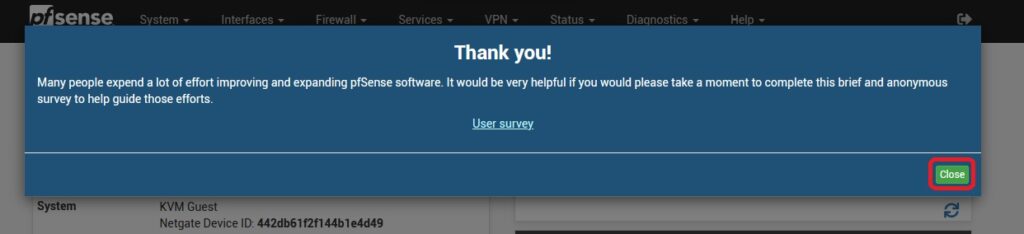
Dashboard de pfSense CE 2.6.0

Desde este panel podemos comenzar a trabajar con interfaces, reglas, NAT, DHCP, DNS, VPN, logs y paquetes.

Qué deberíamos hacer después de instalar 2.6.0
Si estás reproduciendo esta versión por una razón histórica o de recuperación, los siguientes pasos siguen siendo importantes:
- guardar una copia de
config.xmlfuera del firewall; - revisar que WAN no exponga WebConfigurator ni SSH de forma innecesaria;
- cambiar las credenciales predeterminadas;
- documentar WAN, LAN, VLAN y gateways;
- revisar reglas antes de conectar redes sensibles;
- evitar instalar paquetes que no sean necesarios;
- si el objetivo es recuperar un entorno heredado, planificar su migración a una rama soportada.
pfSense CE 2.6.0 ya no debe ser el destino final de una instalación nueva
La tabla oficial de versiones de Netgate marca pfSense CE 2.6.0 como no soportada. Después de 2.6 llegaron cambios importantes de FreeBSD, PHP, OpenVPN, IPsec, DHCP, instalador y otros componentes.
Por tanto, esta guía se mantiene porque sus 41 capturas originales documentan con precisión cómo era el proceso en aquella generación. No tiene sentido reemplazarlas por pantallas modernas y seguir llamando al artículo “instalación de pfSense 2.6”.
Para una instalación nueva utilizaremos una guía separada dedicada a la versión actual, sin alterar esta documentación histórica.
Fuentes oficiales
- Netgate — versiones de pfSense y base FreeBSD
- Netgate — pfSense CE 2.6.0 / Plus 22.01: cambios y correcciones
- Netgate — notas de la versión pfSense CE 2.6.0
- pfSense Redmine — ejemplo oficial de verificación SHA-256 de la ISO 2.6.0
- Netgate — hardware para pfSense