pfSense es una plataforma de firewall, routing y servicios de red basada en FreeBSD. Puede ejecutarse sobre hardware dedicado o como máquina virtual y sirve tanto para un laboratorio doméstico como para un perímetro empresarial con varias conexiones WAN, VLAN, VPN, alta disponibilidad y políticas complejas de filtrado.
La forma más útil de entender pfSense no es pensar en él como “un firewall con interfaz web”, sino como un sistema operativo especializado en red. Su núcleo utiliza tecnologías de FreeBSD y el filtro de paquetes PF, mientras que la interfaz web, los servicios integrados y el sistema de paquetes convierten ese conjunto en una plataforma administrable.
La propia documentación de Netgate recuerda el origen del nombre: uno de los lemas tempranos del proyecto era “making sense of PF”, es decir, hacer más accesible y manejable la potencia del filtro PF mediante una plataforma completa de firewall, router y VPN.
pfSense CE y pfSense Plus: no son exactamente el mismo producto
Desde 2021 existen dos líneas claramente diferenciadas:
- pfSense Community Edition (CE): el proyecto comunitario y de código abierto.
- pfSense Plus: producto comercial de Netgate, derivado históricamente del proyecto pfSense pero con un ciclo de desarrollo y funciones adicionales propias.
No conviene describir Plus simplemente como “la versión de pago de CE”. Netgate lo presenta como un producto separado, con una cadencia de actualizaciones más frecuente y capacidades que no siempre aparecen en Community Edition.
A fecha de esta revisión:
- pfSense CE 2.9.0 es la versión Community Edition más reciente, publicada el 20 de agosto de 2026.
- pfSense Plus 26.07 es la versión Plus vigente, publicada el 13 de agosto de 2026.
Ambas ramas actuales utilizan una base FreeBSD 16-CURRENT específica de Netgate, pero no debemos asumir que tendrán siempre exactamente las mismas funciones o el mismo calendario.
Fuentes oficiales: versiones de pfSense y qué es pfSense Plus.
¿Para qué podemos utilizar pfSense?
Las funciones más habituales son:
- firewall stateful IPv4 e IPv6;
- router entre múltiples redes;
- NAT y port forwarding;
- VLAN y segmentación;
- servidor DHCPv4/DHCPv6;
- DNS Resolver mediante Unbound;
- VPN con IPsec, OpenVPN y WireGuard;
- Multi-WAN, failover y balanceo basado en políticas;
- Captive Portal;
- traffic shaping y limiters;
- alta disponibilidad;
- DNS dinámico;
- monitorización, logs y diagnósticos;
- rutas estáticas y routing dinámico mediante paquetes;
- IDS/IPS y filtrado adicional mediante paquetes.
El gran valor de pfSense está en reunir estas funciones dentro de una interfaz coherente, sin ocultar completamente la lógica de red al administrador.
Firewall stateful y reglas
pfSense utiliza un firewall stateful. Esto significa que no analiza cada paquete como si fuera independiente: mantiene una tabla de estados y conoce las conexiones activas.
Las reglas pueden filtrar tráfico por interfaz, protocolo, dirección de origen y destino, puertos, aliases, horarios y otros criterios. En condiciones normales las reglas se evalúan en la interfaz por la que entra el tráfico al firewall.
Los aliases son especialmente útiles porque permiten asignar nombres lógicos a conjuntos de IP, redes o puertos. En vez de repetir veinte direcciones en múltiples reglas podemos mantener un alias y reutilizarlo.
Una regla bien escrita debe responder a una necesidad concreta. Crear reglas “permitir todo y después vemos” facilita el laboratorio, pero es una mala base para una red que pretende estar segmentada.
NAT y port forwarding
pfSense soporta NAT de salida, port forwarding, 1:1 NAT y otras variaciones de traducción de direcciones.
NAT no es un sustituto del firewall. Es posible traducir una dirección y aun así tener una política insegura, o no usar NAT y mantener una red correctamente protegida mediante reglas y routing.
En IPv6 la filosofía cambia todavía más: normalmente podemos enrutar prefijos reales sin necesidad de NAT tradicional y depender del firewall para controlar qué tráfico está permitido.
VLAN y segmentación
Una de las funciones más útiles de pfSense es actuar como router/firewall entre VLAN.
Podemos separar, por ejemplo:
- usuarios;
- servidores;
- IoT;
- Wi-Fi de invitados;
- telefonía IP;
- administración;
- laboratorios;
- cámaras y videovigilancia.
Cada segmento puede tener políticas distintas. Un equipo IoT puede acceder a Internet sin tener permiso para iniciar conexiones hacia la red de administración. Los invitados pueden navegar sin ver equipos internos. Los servidores pueden aceptar únicamente los puertos necesarios.
La VLAN no ofrece seguridad por sí sola: la seguridad aparece cuando el routing entre segmentos pasa por un punto donde existen reglas bien diseñadas.
DHCP: de ISC a Kea
Las versiones actuales de pfSense incorporan Kea DHCP como backend moderno para DHCPv4 y DHCPv6.
La transición es importante porque el antiguo ISC DHCP está deprecado y será eliminado progresivamente. Kea permite, entre otras cosas, registro dinámico de nombres DHCP en el DNS Resolver y alta disponibilidad en modo hot standby.
En un par HA, los nodos pueden compartir información de leases a través de la interfaz de sincronización y el nodo secundario puede asumir el servicio si el primario deja de responder.
DNS Resolver y DNS Forwarder
pfSense incluye dos enfoques de DNS:
- DNS Resolver: utiliza Unbound y es el servicio predeterminado. Puede resolver directamente consultando la jerarquía DNS o trabajar en modo forwarding.
- DNS Forwarder: utiliza dnsmasq y únicamente reenvía consultas a servidores DNS externos. Está deshabilitado por defecto en instalaciones nuevas.
En muchos entornos Unbound es la opción natural porque permite resolución recursiva, DNSSEC, overrides locales e integración con registros DHCP.
En configuraciones Multi-WAN debemos pensar cuidadosamente cómo saldrá el tráfico DNS: una configuración que solo conozca servidores alcanzables por una WAN puede hacer que una caída de ese proveedor parezca una caída total de Internet.
VPN: IPsec, OpenVPN y WireGuard
pfSense ofrece varias tecnologías de VPN, cada una con características diferentes.
IPsec
Es una opción clásica para túneles site-to-site, interoperabilidad con firewalls empresariales y determinados escenarios de acceso remoto.
OpenVPN
Continúa siendo muy flexible para acceso remoto y site-to-site. Puede trabajar con certificados, usuarios y diferentes métodos de autenticación.
WireGuard
En las versiones actuales, WireGuard se instala mediante el Package Manager. Netgate lo describe como un protocolo Layer 3 sencillo y rápido que opera en kernel.
Su simplicidad tiene ventajas de rendimiento y configuración, pero también implica que no incorpora de forma nativa muchas de las funciones de autenticación y gestión de usuarios que encontramos alrededor de OpenVPN.
Documentación oficial: WireGuard en pfSense.
Multi-WAN: más que conectar dos proveedores
pfSense puede administrar varias conexiones a Internet y utilizar Gateway Groups para establecer failover o diferentes políticas de salida.
Por ejemplo, podemos definir:
- WAN1 como enlace principal;
- WAN2 como respaldo;
- determinadas VLAN saliendo preferentemente por WAN2;
- VPN específicas asociadas a un gateway group;
- monitorización individual de cada gateway.
Sin embargo, Multi-WAN no consiste solo en añadir una segunda interfaz. Debemos revisar DNS, reglas LAN, gateway groups, servicios iniciados desde el propio firewall, VPN, rutas y comportamiento de IPv6.
Netgate resume los requisitos en su documentación de Multi-WAN.
Alta disponibilidad: CARP es solo una parte
Un diseño HA de pfSense combina varias tecnologías:
- CARP: direcciones IP virtuales que pueden pasar de un nodo al otro;
- pfsync: sincronización de estados del firewall;
- XMLRPC: sincronización de configuración;
- Kea HA: sincronización y failover DHCP en diseños que utilizan el backend Kea.
Por eso no es del todo correcto hablar simplemente de “un clúster CARP”. CARP resuelve la redundancia de direcciones, pero la alta disponibilidad completa depende de más piezas.
El modelo habitual es activo/pasivo: un firewall atiende normalmente el tráfico y el segundo permanece preparado para asumir las IP virtuales y los estados si falla el principal.
Más información: High Availability en pfSense.
Paquetes: ampliar sin inflar el sistema base
Una de las fortalezas de pfSense es su Package Manager. En lugar de incorporar todas las herramientas posibles en la instalación base, muchas funciones se añaden cuando realmente las necesitamos.
Entre los paquetes conocidos están:
- pfBlockerNG: filtrado adicional y listas;
- Suricata y Snort: IDS/IPS;
- HAProxy: proxy inverso y balanceo para HTTP/HTTPS;
- FRR: routing dinámico como BGP y OSPF;
- FreeRADIUS: autenticación RADIUS;
- ntopng: análisis de tráfico;
- NUT: monitorización de UPS;
- WireGuard: VPN WireGuard;
- herramientas como nmap, iperf y utilidades de diagnóstico.
Netgate advierte que instalar paquetes desde repositorios externos no oficiales puede romper upgrades o incluso dejar un sistema sin arrancar. En un firewall perimetral, añadir software sin necesidad también aumenta superficie de ataque.
IDS/IPS: Snort y Suricata
pfSense puede ejecutar IDS/IPS mediante paquetes como Snort o Suricata.
Estas herramientas comparan tráfico con firmas y reglas y pueden alertar o bloquear determinados patrones. Son potentes, pero requieren recursos y administración: un conjunto de reglas demasiado agresivo puede generar falsos positivos o reducir el rendimiento.
IDS/IPS no sustituye una buena política de firewall, actualizaciones, segmentación ni hardening de los servicios internos.
Captive Portal
El Captive Portal permite presentar una página de autenticación o aceptación antes de dar acceso a una red. Es útil en Wi-Fi de invitados, hoteles, centros educativos y otros entornos controlados.
No debemos confundir un portal cautivo con cifrado Wi-Fi. La seguridad radioeléctrica y la política de acceso son capas distintas.
Traffic shaping y limiters
pfSense puede priorizar, limitar o clasificar tráfico mediante colas y limiters.
Esto resulta útil para:
- evitar que una descarga consuma todo el enlace;
- reservar capacidad para voz;
- limitar invitados;
- controlar ancho de banda por segmento;
- mitigar bufferbloat con una configuración adecuada.
QoS no crea ancho de banda: redistribuye un recurso limitado. Una política mal dimensionada puede incluso empeorar el rendimiento.
¿Hardware físico o máquina virtual?
pfSense funciona correctamente en ambos modelos.
Hardware dedicado
Tiene la ventaja de aislar el perímetro del resto de la plataforma de virtualización. Si el hipervisor se reinicia, el router/firewall no desaparece con él.
Virtualizado
Es excelente para laboratorios y también puede utilizarse en producción con un buen diseño. Proxmox VE, VMware y otros hipervisores permiten presentar NIC virtuales o realizar passthrough de interfaces físicas.
En producción debemos analizar:
- qué ocurre si cae el hipervisor;
- si el tráfico WAN queda correctamente aislado;
- si dependemos de un switch virtual para acceder al propio firewall;
- cómo administraremos el host durante una incidencia de red;
- si necesitamos HA del hipervisor además de HA del firewall.
Para laboratorios tenemos también la guía histórica Instalación paso a paso de pfSense 2.6.
Hardware mínimo y dimensionamiento
Para hardware genérico, la documentación actual establece como mínimos:
- CPU compatible amd64/x86-64;
- 1 GB de RAM o más;
- unidad de almacenamiento de 8 GB o mayor;
- una o más interfaces de red compatibles;
- medio de arranque para la instalación.
Estos valores son mínimos técnicos, no una recomendación universal.
El dimensionamiento real depende de:
- velocidad WAN;
- cantidad de conexiones concurrentes;
- VPN y algoritmos criptográficos;
- IDS/IPS;
- ntopng u otros paquetes pesados;
- número de interfaces y VLAN;
- cantidad de reglas y aliases;
- carga DNS/DHCP;
- Multi-WAN.
Netgate recomienda especialmente NIC Intel en sistemas construidos por el usuario por la calidad de sus drivers en FreeBSD. También desaconseja interfaces Ethernet USB debido a fiabilidad y rendimiento.
El Netgate Installer cambió el proceso de instalación
Las versiones actuales se instalan mediante el Netgate Installer.
La imagen del instalador no contiene todos los paquetes de pfSense: durante la instalación obtiene por Internet los componentes correspondientes. Esto permite seleccionar una versión disponible y mantener un único medio de instalación.
El instalador es gratuito, pero Netgate lo distribuye mediante una cuenta de Netgate Store. Para equipos de terceros, un sistema sin elegibilidad para Plus puede instalar Community Edition.
Hay imágenes AMD64 para USB e ISO y una variante AARCH64 destinada a determinados dispositivos ARM de Netgate.
Documentación: Netgate Installer.
Netgate appliances: imágenes históricas del artículo original
El artículo que publicamos en 2023 incluía fotografías de varios appliances Netgate de aquella época. Las conservamos porque forman parte del material original y ayudan a visualizar que pfSense también se distribuye en equipos específicamente diseñados para firewall y routing.
Importante: estas imágenes son una referencia histórica del catálogo de entonces; para conocer los equipos que Netgate vende actualmente hay que consultar su catálogo vigente.
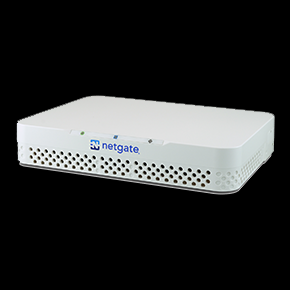
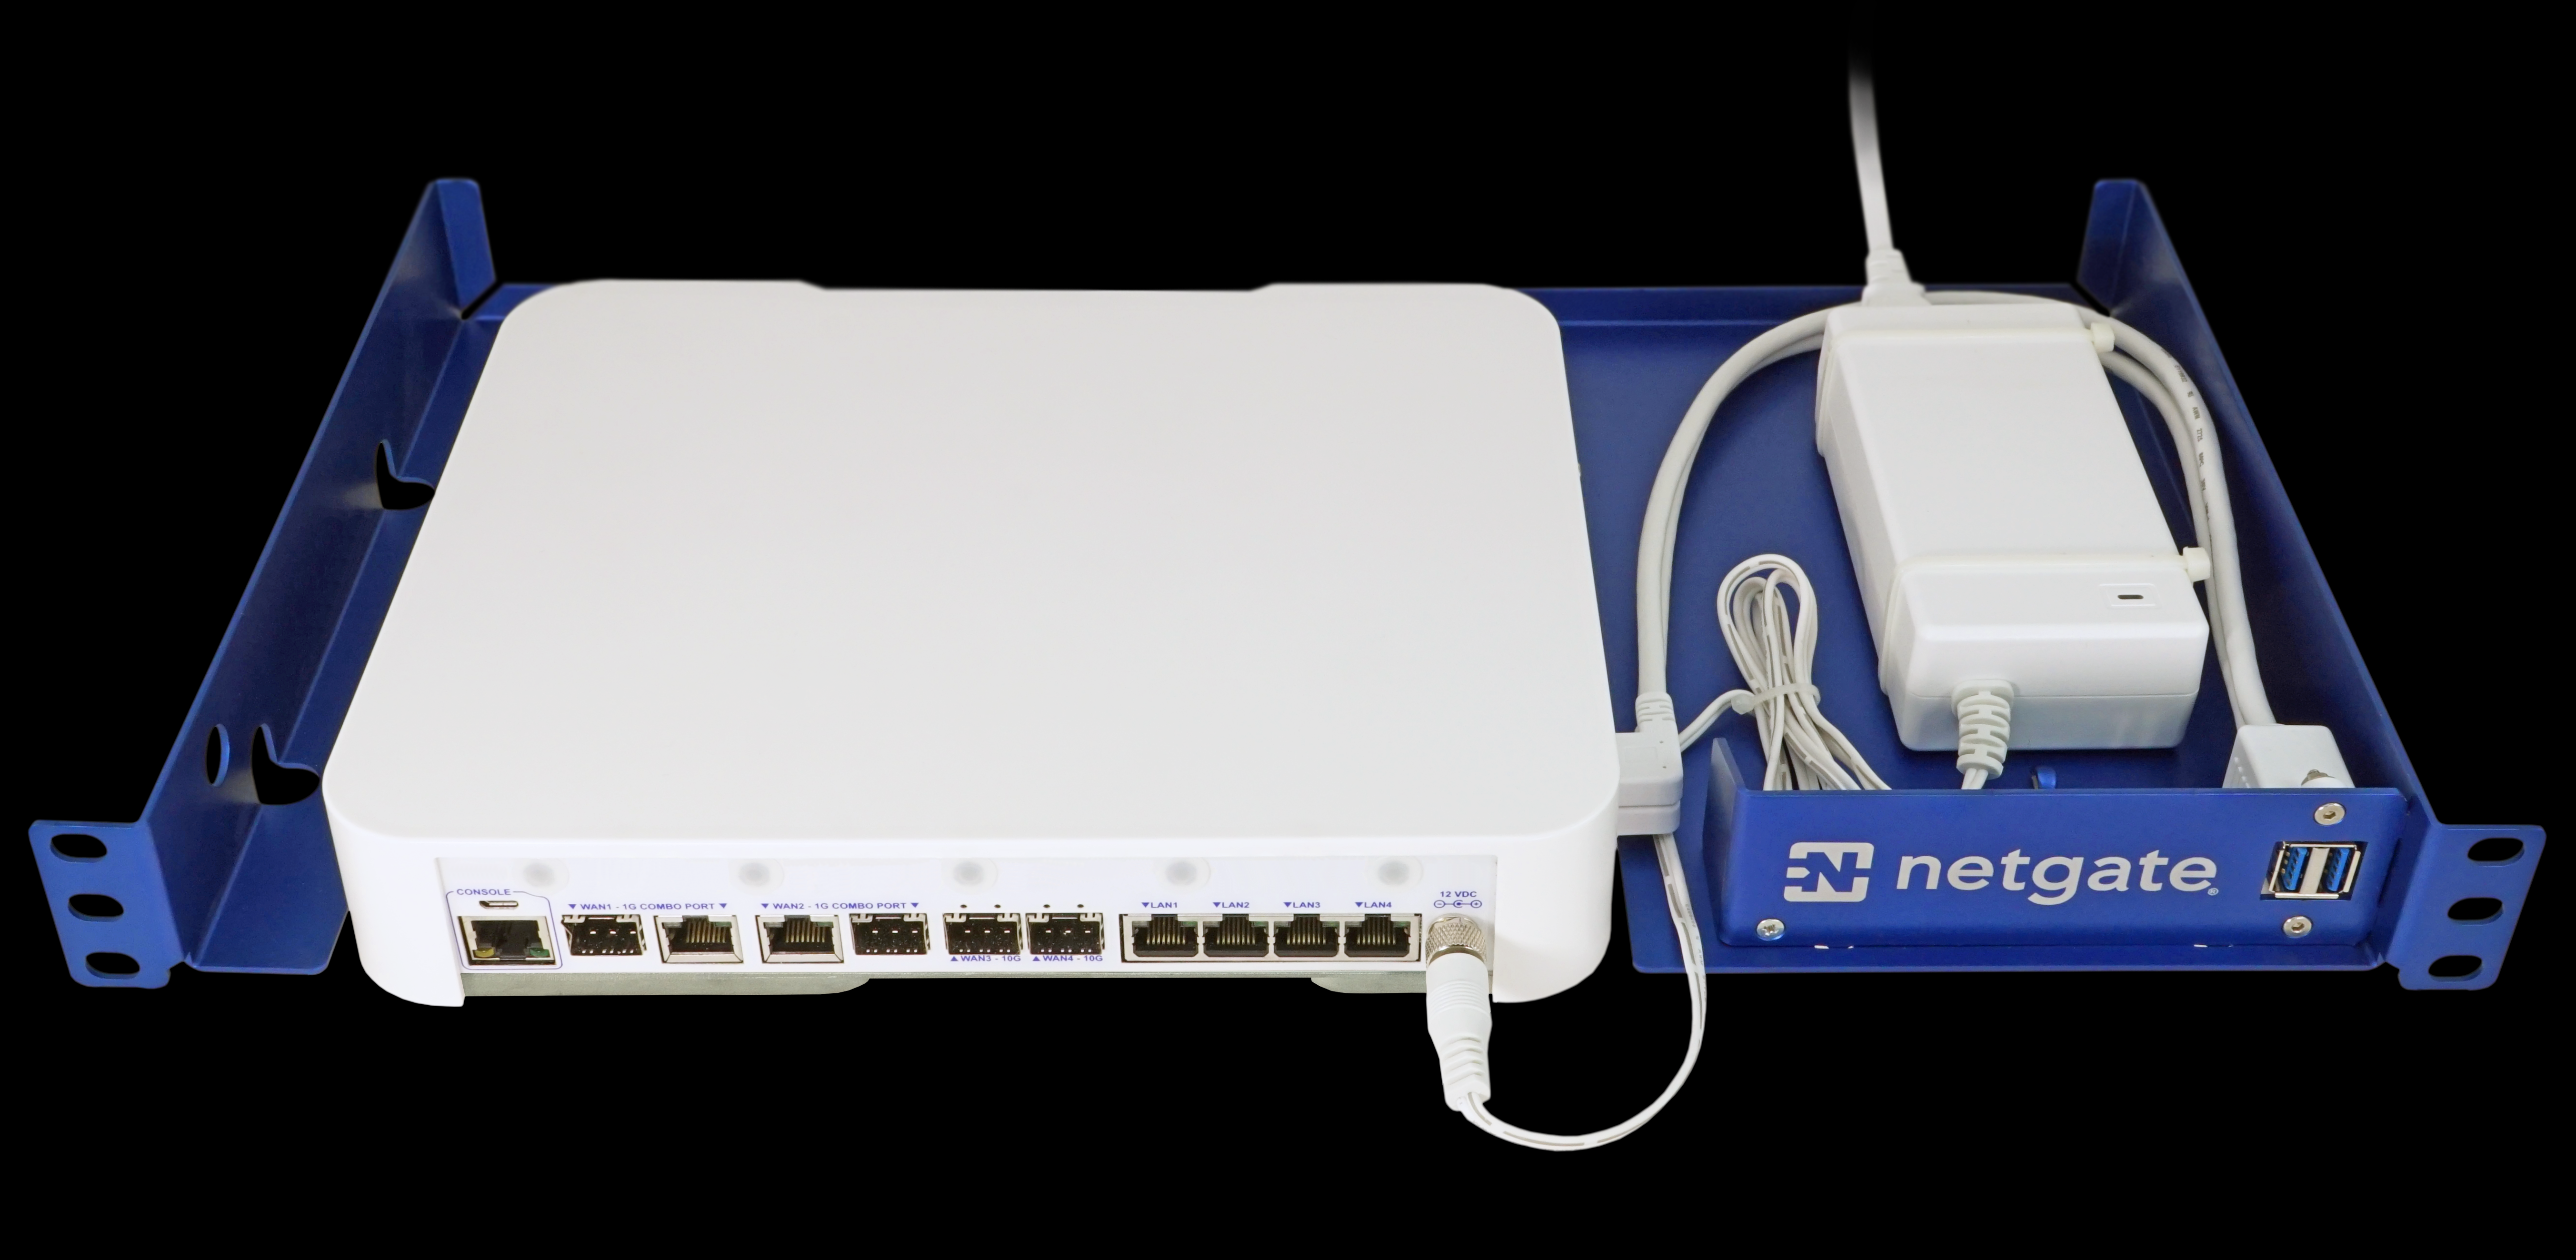
El catálogo actual de appliances puede consultarse en Netgate Appliances.
La interfaz web
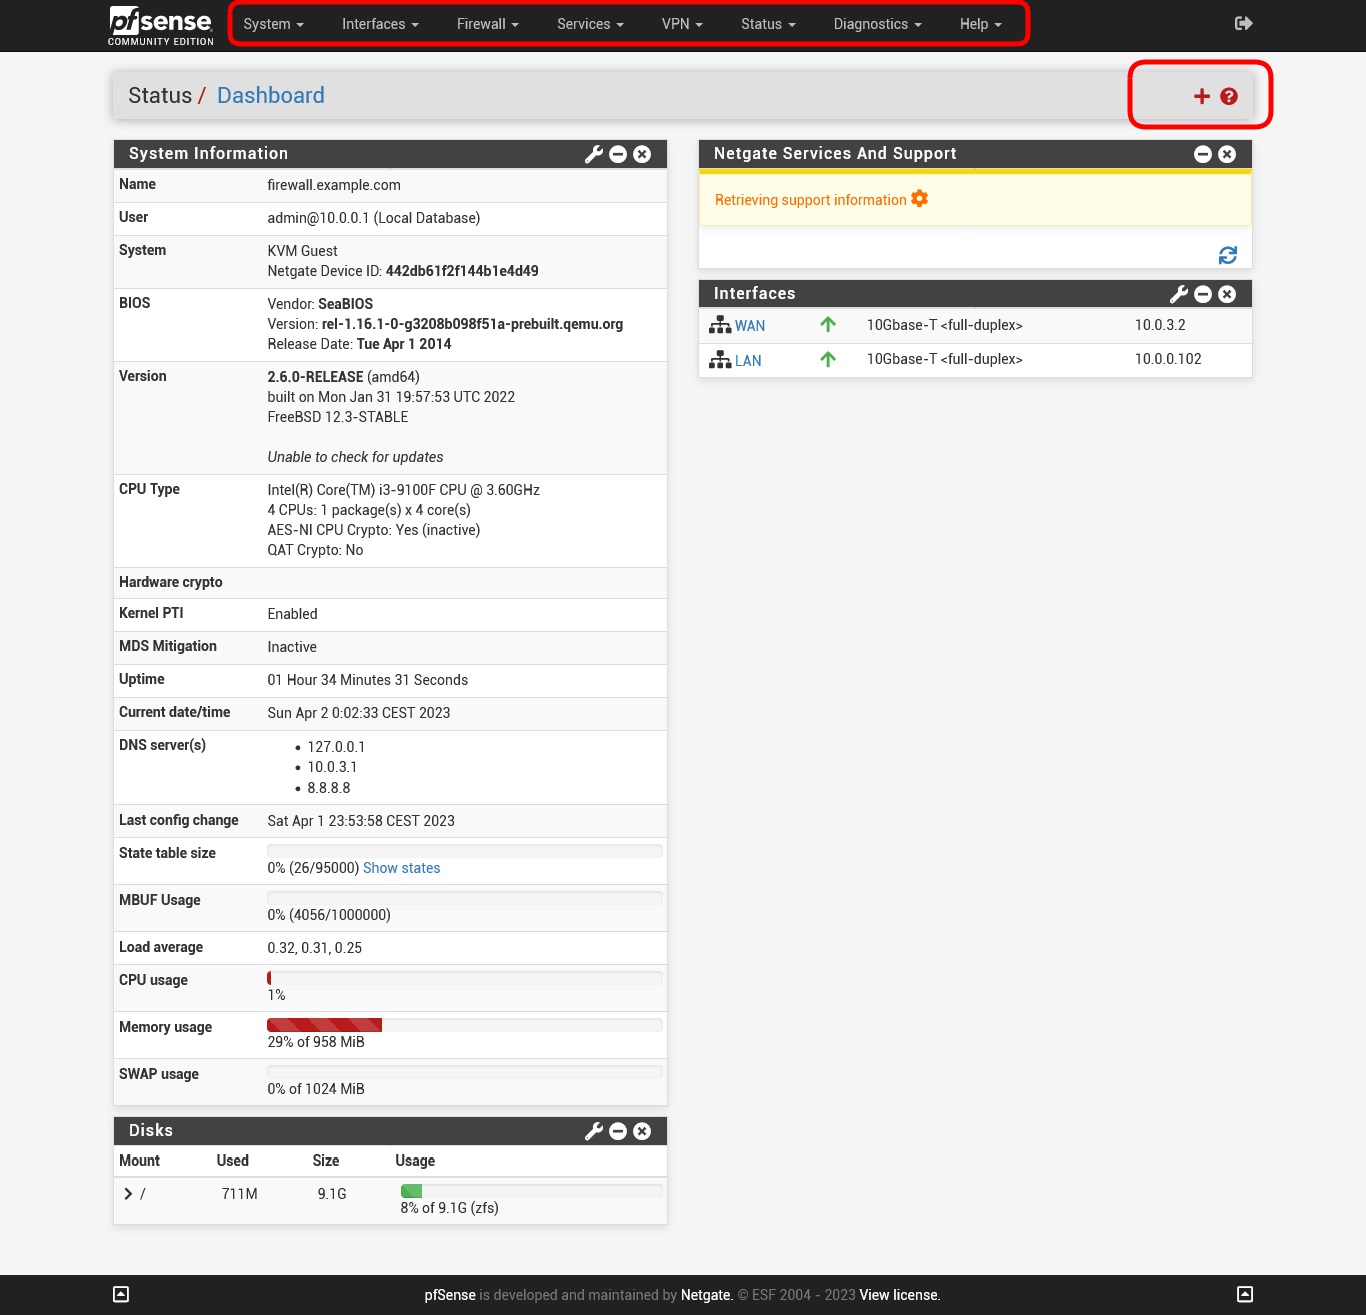
La mayor parte de la administración diaria se realiza desde WebConfigurator. La apariencia ha evolucionado entre versiones, pero la estructura por menús de sistema, interfaces, firewall, servicios, VPN y diagnóstico sigue siendo reconocible.
pfSense no sustituye un buen diseño de red
Podemos instalar el mejor firewall y seguir teniendo una red insegura si no existe una arquitectura clara.
Antes de definir reglas debemos conocer:
- qué subredes existen;
- qué activos son críticos;
- qué tráfico necesita cada servicio;
- qué usuarios pueden administrar la infraestructura;
- qué conexiones deben atravesar VPN;
- qué servicios se publican;
- cómo se realiza backup de la configuración;
- cómo recuperaremos el firewall si falla.
La filosofía recomendable es permitir explícitamente lo necesario y mantener segmentación entre zonas con diferentes niveles de confianza.
Si estás empezando desde cero, consulta nuestra Guía de redes informáticas desde cero.
Backup de configuración
Una configuración de pfSense puede representar horas o años de trabajo: reglas, objetos, VPN, certificados, usuarios, servicios y paquetes.
Debemos mantener copias de config.xml fuera del propio firewall. Antes de upgrades importantes o cambios de red conviene generar una copia adicional y comprobar que sabemos restaurarla.
En Plus, las instalaciones sobre ZFS disponen además de Boot Environments para facilitar rollback de actualizaciones, pero un boot environment local tampoco sustituye un backup externo.
Qué versión elegir en 2026
Para laboratorios y usuarios que quieren trabajar con el proyecto abierto, pfSense CE 2.9.0 es la referencia actual.
Para appliances Netgate, despliegues con soporte comercial o funciones exclusivas de Plus, la referencia actual es pfSense Plus 26.07.
La elección debe considerar no solo precio, sino soporte, hardware, frecuencia de actualizaciones, funciones específicas y modelo operativo.
Serie de pfSense en Universo Digital
Esta introducción es el punto de entrada a nuestra serie. En los siguientes artículos tratamos instalación, interfaces, VLAN, NAT, reglas, VPN, DHCP/DNS, paquetes, Multi-WAN, alta disponibilidad y otros temas.